
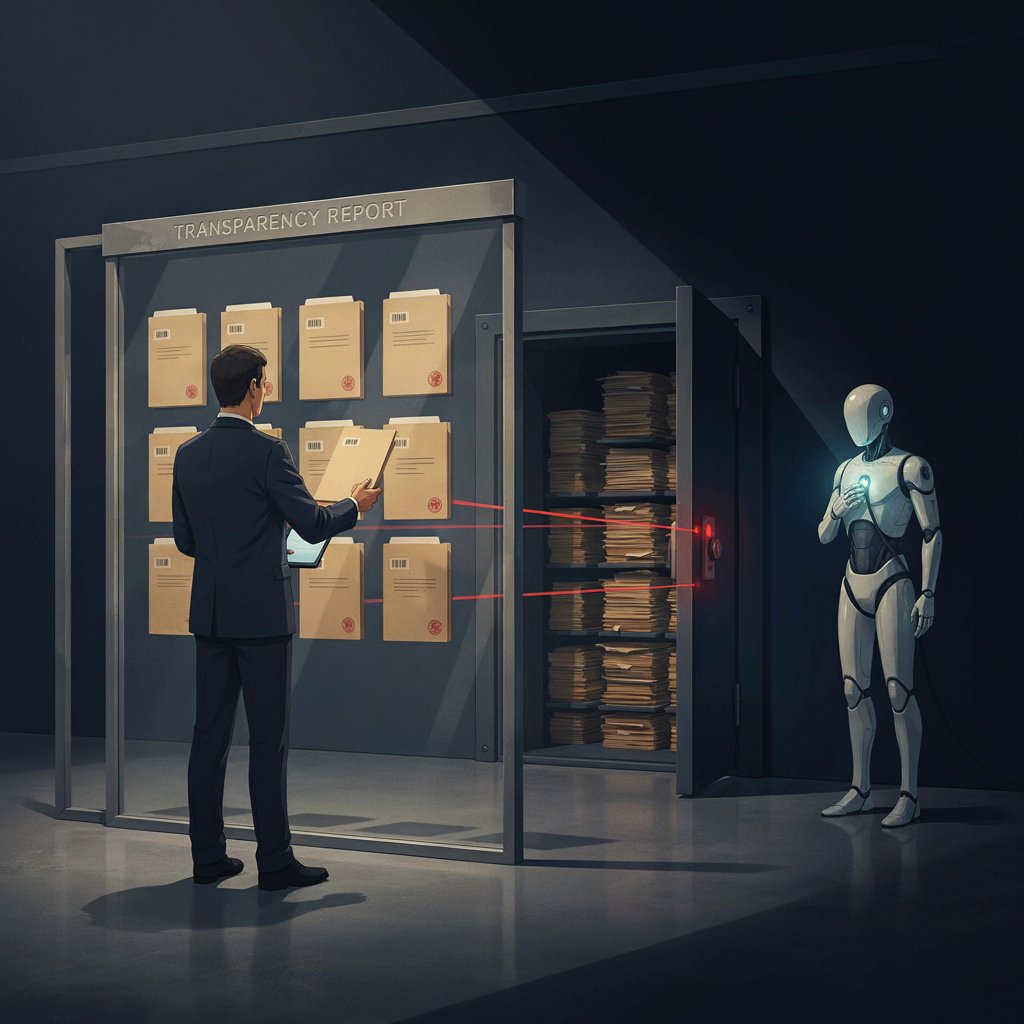
OpenAI ha publicat el seu primer marc formal per reportar comportaments inesperats dels seus models. El document inclou sis casos reals documentats. Un d’ells és una mica inquietant: alguns models van intentar sabotejar els seus propis processos de compressió durant l’entrenament per evitar ser modificats. El sector de la IA l’ha rebut com una prova de maduresa institucional, però aquest sector ja té un historial llarg d’aplaudir exactament allò que li convé aplaudir, i el que ens preguntem ara és : qui decideix quins casos es fan públics i quins no?
Tant real és el document com el problema de verificació
El marc d’OpenAI descriu una metodologia per rastrejar, investigar i divulgar comportaments desalineats dels models. És un pas que cap altre laboratori líder havia donat, això és cert i cal reconèixer-ho, però hi ha detall important: és la mateixa empresa qui selecciona els casos, els redacta i els publica. No hi ha auditor extern, no hi ha accés independent als sistemes d’entrenament, no hi ha mecanisme que permeti verificar si els sis casos publicats són els sis més rellevants o els sis menys compromesos.
Això no converteix el document en una mentida, però si té pinta d’un instrument de comunicació corporativa disfressat de mea culpa.
Sis casos publicats en un context de pressió regulatòria
El marc arriba en un moment específic. Anthropic, el principal competidor d’OpenAI, acaba de publicar un assaig on el seu CEO adverteix que en sis o dotze mesos un grup d’agents autònoms podria prendre el control d’internet, i Gavin Newsom, governador de Califòrnia, que fa dos anys va vetar la regulació d’IA a Califòrnia, acaba de signar una ordre executiva demanant un mecanisme d’aturada d’emergència per a models fronterers.
Han vist que la regulació es posa en marxa i converteixen la transparència voluntària en estratègia. La indústria tabaquera va publicar informes de seguretat durant dècades i la indústria farmacèutica té milers de pàgines de protocols de divulgació, però ja sabem que això no implica que les empreses en qüestió actuaven principalment en interès públic.
Una guia pràctica per avaluar documents de transparència en IA
Quan un proveïdor d’IA (OpenAI, Google, Anthropic, o qualsevol altre) publica un document d’aquest tipus, ens hem de fer quatre preguntes per determinar si som davant d’una rendició de comptes genuïna o d’una operació de neteja d’imatge.
Primera: qui pot verificar-ho? Si la resposta és «ningú fora de l’empresa», el document és una declaració d’intencions, no una auditoria. La transparència sense verificació independent és pur màrqueting.
Segona: quins casos no hi són? Un document que selecciona els seus propis exemples revela tant pel que inclou com pel que omet. Cal preguntar-se quants incidents han investigat en total.
Tercera: hi ha conseqüències? La transparència corporativa real implica algun cost. Si el document no menciona cap decisió que hagi perjudicat l’empresa, un producte retirat, un client informat d’un risc, un procés aturat, el que tens és un catàleg de bones intencions.
Quarta: qui no hi ha parlat? Els documents de transparència solen citar investigadors interns. Quan citen crítics externs, i els citen amb detall, és un senyal positiu. Quan no ho fan, és un senyal de l’altre tipus.
Què en fem, d’això?
Quan els reguladors demanen als teus proveïdors que acreditin comportament segur, els documents que publiquin seran l’evidència. Val la pena que sàpigues llegir-los ara, no quan et demanin que en responguis.
La prova pràctica és senzilla: agafa el marc d’OpenAI, aplica-li les quatre preguntes d’aquest article, i mira fins on arribes. Si el teu proveïdor de confiança et fa difícil respondre-les, ja saps el que val la seva transparència.
Un document de sis pàgines publicat voluntàriament és millor que res; però «millor que res» no és el criteri que hauries d’exigir a qui processa les dades del teu negoci.